Dariusz Zalewski

- Szef Bezpieczeństwa Informacji
- Dyrektor ds. Bezpieczeństwa Informacji
- Audytor Wiodący ISO/IEC 27001
- Architekt i Audytor ISMS
Ponad 15 lat budowania, kierowania i audytowania programów bezpieczeństwa w globalnie rozproszonych organizacjach. Audytor wiodący ISO/IEC 27001 z głęboką wiedzą w zakresie zgodności, ryzyka i architektury zero-trust, realnie obniżający ryzyko na dużą skalę.
- Lokalizacja
- Warzymice, PL
- Specjalizacja
- InfoSec · CISO
- Status
- Dostępny
- W IT
- od 2008
Języki
- AngielskiC2Biegły
- PolskiOjczystyJęzyk ojczysty
- NiemieckiB2Samodzielny
Strategiczne przywództwo z praktyczną głębią techniczną.
Zorientowany na wyniki lider bezpieczeństwa informacji i IT, który budował, prowadził i audytował programy bezpieczeństwa dla globalnie rozproszonych organizacji SaaS i retail, od architektury zero-trust i ochrony urządzeń po nadzór nad ISMS i ryzyko dostawców.
Łączę strategię na poziomie zarządu z wiedzą inżynierską, by samodzielnie projektować zabezpieczenia, a następnie potwierdzać ich skuteczność niezależnym audytem.
1.1Powołania normatywne
- ISO/IEC 27001:2022
- ISO 22301:2019
- ISO/IEC 42001:2023
- ISO 9001:2015
- ISO/IEC 20000-1:2018
- ISO/IEC 27017
- ISO/IEC 27018
- SOC 2 Type II
- PCI DSS
- NIS2
- RODO
Audytor wiodący pięciu norm ISO
Certyfikowany do projektowania, prowadzenia i niezależnego audytu systemów zarządzania, od bezpieczeństwa informacji i zarządzania usługami IT po ciągłość działania i nadzór nad AI. Wybierz kwalifikację, aby zobaczyć certyfikat.
- 2.1ISO/IEC 27001:2022
Bezpieczeństwo informacji
Audytor wiodącyCQI & IRCA · ENR-01412750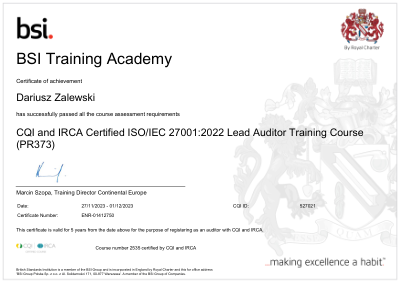 Zobacz certyfikat ↗
- 2.2ISO 22301:2019
Ciągłość działania
Audytor wiodącyBSI Group · ENR-01523756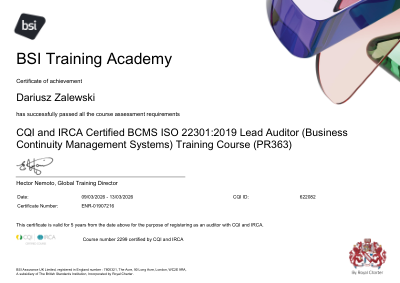 Zobacz certyfikat ↗
- 2.3ISO/IEC 42001:2023
Zarządzanie AI
Audytor wiodącyBSI Group · ENR-01522194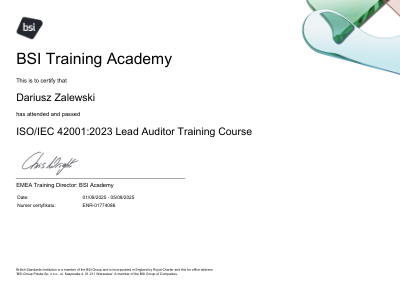 Zobacz certyfikat ↗
- 2.4ISO 9001:2015
Zarządzanie jakością
Audytor wiodącyBSI Group · ENR-01675378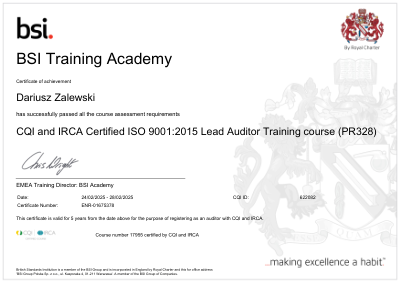 Zobacz certyfikat ↗
- 2.5ISO/IEC 20000-1:2018
Zarządzanie usługami IT
Audytor wiodącyBSI Group · ENR-01933670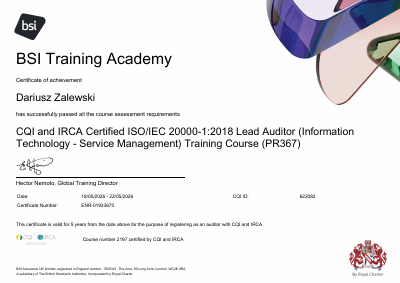 Zobacz certyfikat ↗
Pozostałe zweryfikowane kwalifikacje
- 2.6ISO/IEC 27001:2022
Bezpieczeństwo informacji
IRCA Associate AuditorCQI & IRCA · 01/03/2025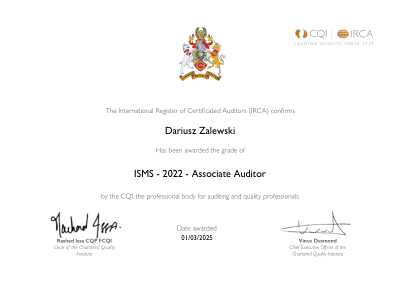 Zobacz certyfikat ↗
- 2.7ISO 22301:2019
Ciągłość działania
Audytor wewnętrznyBSI Group · ENR-01523756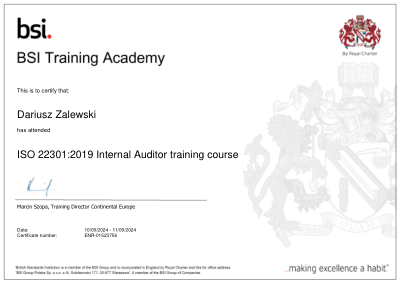 Zobacz certyfikat ↗
- 2.8ISO/IEC 42001:2023
Zarządzanie AI
Audytor wewnętrznyBSI Group · ENR-01563383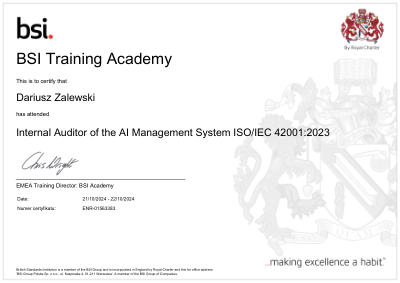 Zobacz certyfikat ↗
- 2.9ISO/IEC 27017 · 27018
Bezpieczeństwo chmury i ochrona danych osobowych
SzkolenieBSI Group · ENR-02088885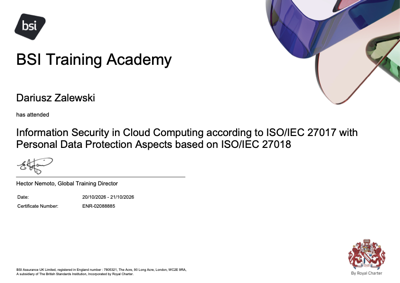 Zobacz certyfikat ↗
- 2.10ISACA
Członkostwo zawodowe
CzłonekISACA · 27/05/2024 Zobacz certyfikat ↗
2.11Pozostałe szkolenia
- C)ISSO (Mile2)
- NSE 4 (FortiGate)
- AgilePM® Foundation
- MongoDB Administrator
- NSE 4 · Azure · System Center
Doświadczenie
Dyrektor IT i Bezpieczeństwa
Alokai Inc. (dawniej Vue Storefront)
Właściciel ISMS i Compliance Officer w globalnej firmie SaaS. Nadzoruje pełną zgodność z ISO 27001:2022, SOC 2, PCI-DSS Service Provider Level 2 i NIS2; prowadzi wszystkie cykle audytowe i kieruje programem zero-trust, zero-touch MDM.
Szef Bezpieczeństwa i Zgodności
KeyShot ApS
Zbudował od podstaw ISMS ISO 27001 i program SOC 2, zarządzał pełnym cyklem podatności i pełnił funkcję Inspektora Ochrony Danych (IOD) dla RODO, wdrażając bezpieczeństwo i prywatność by design w inżynierii, dziale prawnym i produkcie.
VP, Szef Operacji IT
Zoovu Limited
Kierował globalnym TechOps, DevOps i wsparciem IT. Dostarczył certyfikaty ISO 27001 i SOC 2 od zera, ustanowił kontrole ciągłości działania na Fusion Framework i prowadził hartowanie chmury oraz segregację uprawnień.
Dyrektor IT, Europa Środkowa
Ramirent S.A.
Kierował strategią i transformacją IT dla ponad 1000 pracowników w 300+ lokalizacjach, w tym segregacją stref bezpieczeństwa, migracją do Azure i wdrożeniem Office 365 / Azure AD w całej grupie.
Grupowy Manager Infrastruktury IT / Tymczasowy CIO
Change of Scandinavia
Odpowiadał za infrastrukturę i bezpieczeństwo w biurach w 11 krajach: polityki i procedury bezpieczeństwa IT, zgodność z RODO, złożone rozwiązania disaster-recovery oraz pełne środowiska Azure / Dynamics.
Administrator Systemów IT / Z-ca Mgr Infrastruktury
Change of Scandinavia · Prime Cargo
Zarządzał środowiskami Windows Server, AD i Exchange oraz tworzył standardy bezpieczeństwa serwerów. Wdrożył rozwiązanie EDI MS BizTalk, które skróciło kompletację w magazynie z 2,5 minuty do 7 sekund na paczkę.
Wybrane projekty bezpieczeństwa
- 4.1Opanowano i odtworzono
Odtworzenie po ransomware RYUK
Reagowanie na incydenty · Carlsberg Breweries A/S
Poprowadziłem pełny audyt bezpieczeństwa i odtworzenie po ataku ransomware RYUK. Zaprojektowałem awaryjną procedurę „Tango Down”, kompleksowo wzmocniłem infrastrukturę Fortinet i wdrożyłem scentralizowany monitoring z politykami najmniejszych uprawnień.
- 4.22×ISO 27001 + SOC 2
ISMS od zera do certyfikatu
Budowa ISMS · Zoovu & Alokai
Zaprojektowałem i wdrożyłem kompletne systemy zarządzania bezpieczeństwem informacji od podstaw w dwóch globalnych firmach SaaS (zakres, ocena ryzyka, projekt zabezpieczeń i zarządzanie audytami), uzyskując certyfikaty ISO 27001 i SOC 2 oraz prowadząc każdy cykl nadzoru.
- 4.3400Tuneli VPN
Ogólnoeuropejska bezpieczna sieć
Infrastruktura · Change of Scandinavia A/S
Zbudowałem od podstaw firmową serwerownię (12× ESXi, macierze SAN, klaster HA VMware i zapory FortiGate) oraz sieć VPN z 400 tunelami łączącą wszystkie sklepy i centrale w Europie, a następnie zbudowałem i poprowadziłem 17-osobowy zespół infrastruktury.
- 4.47sZ 2,5 min / paczkę
Automatyzacja EDI w magazynie
Automatyzacja · Prime Cargo A/S
Wdrożyłem MS BizTalk zintegrowany z 12 przewoźnikami, EDIportal XML, Navision i Consignor, automatyzując cały proces magazynowy. Czas kompletacji paczki spadł z 2,5 minuty do 7 sekund.
Zasada działania
Security isn't a document set. It's an operating system for the business. I build it to be audited, and run it like it matters.
W liczbach
- 15+Lat doświadczenia
- 11Krajów działalności
- 300+Zabezpieczonych lokalizacji
- 1000+Wspieranych użytkowników
Kluczowe kompetencje
5.1Nadzór i audyt
- Projekt i audyt ISMS ISO 27001
- SOC 2 Typ I i II
- Zgodność PCI-DSS i NIS2
- RODO i funkcja IOD
5.2Ryzyko i ciągłość
- Zarządzanie ryzykiem i analiza luk
- Ciągłość działania (ISO 22301)
- Platforma GRC Fusion Framework
- Ryzyko dostawców i łańcucha dostaw
5.3Architektura i chmura
- Zero-trust i zero-touch MDM
- Bezpieczeństwo chmury (Azure, AWS)
- Tożsamość: Okta, AD, Jamf
- Bezpieczeństwo sieci: FortiGate
5.4Operacje i przywództwo
- Reagowanie na incydenty i odtwarzanie
- Programy świadomości bezpieczeństwa
- Budżet i zakupy
- Globalnie rozproszone zespoły
5.5 Lata z technologiami
Bezpieczeństwo i certyfikaty ISO
- Cyberbezpieczeństwo12 lat
- ISO 27001 · Audytor wiodący11 lat
- ISO 22301 · Audytor wiodący7 lat
- ISO 42001 · Audytor wiodący3 lat
- Zarządzanie ryzykiem11 lat
- SOC 25 lat
Przywództwo i dostarczanie
- Zarządzanie IT8 lat
- Przywództwo8 lat
- Zarządzanie projektami8 lat
- Procesy ITIL8 lat
- Budżet IT i zakupy8 lat
- Zarządzanie dostawcami7 lat
Infrastruktura i chmura
- Sieci12 lat
- Windows Server12 lat
- Wirtualizacja11 lat
- Office 365 / Azure7 lat
- Active Directory12 lat
- Zapory FortiGate8 lat
Platformy i dane
- MS Exchange11 lat
- MS SQL Server9 lat
- MS Dynamics AX / 3655 lat
- Okta / Jamf5 lat
- Pamięć masowa Synology10 lat
- MongoDB4 lat
Axperts
Zgodność i bezpieczeństwo, dostarczone.
Założona w 2016 roku, moja firma doradcza realizowała wdrożenia ERP, audyty bezpieczeństwa IT i certyfikacje ISO dla klientów w całej Europie. Dziś pomaga organizacjom osiągać i utrzymywać zgodność z międzynarodowymi normami, minimalizując ryzyko operacyjne i cybernetyczne dzięki pragmatycznym, gotowym do audytu wdrożeniom.
Odwiedź axperts.pl ↗- A.1ISO 27001Wdrożenie i audyt bezpieczeństwa informacji
- A.2NIS2Gotowość do dyrektywy i usuwanie luk
- A.3ISO 22301Zarządzanie ciągłością działania
- A.4ISO 42001Systemy zarządzania AI i nadzór
Czy jesteś gotowy na NIS2 i ISO 27001?
Sześć szybkich pytań i natychmiastowa ocena dojrzałości, bez podawania e-maila.
Czy masz udokumentowaną, zatwierdzoną przez zarząd politykę bezpieczeństwa informacji (ISMS)?
Czy prowadzisz rejestr ryzyka z regularnymi ocenami ryzyka?
Czy uwierzytelnianie wieloskładnikowe jest wymuszone na wszystkich krytycznych systemach?
Czy masz przetestowany plan reagowania na incydenty i ciągłości działania?
Czy przeprowadzasz oceny bezpieczeństwa kluczowych dostawców?
Czy zmapowałeś swoje obowiązki wynikające z dyrektywy NIS2?
Otwarty na propozycje
Let's secure what matters.
Poszukuję wyższego stanowiska w bezpieczeństwie informacji: Head of InfoSec, CISO lub Security & Compliance Lead. Zawsze chętnie porozmawiam o bezpieczeństwie.